法国超市遭网络攻击:冷冻柜温度飙至50℃... Features
据《卫报》2026年10月12日报道,一场针对法国多家大型超市制冷系统的网络攻击导致数百家门店的冷冻柜温度被远程调高至50摄氏度(122华氏度),持续长达六小时,引发火灾和巨额食品损失。法国总理塞巴斯蒂安·勒科尔努已下令国家网络安全局(ANSSI)展开调查,并警告这可能波及欧洲其他国家。
金婚纪念攻击细节:冷冻柜变“烤箱”
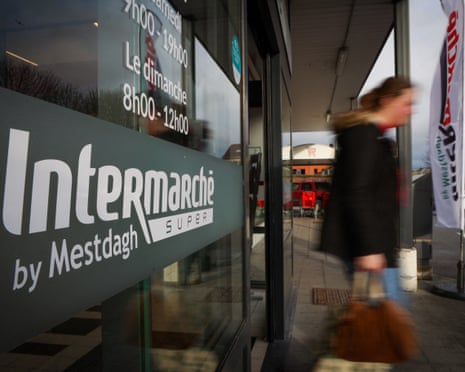
根据巴黎检察官办公室10月12日发布的声明,此次大规模攻击“影响了法国多家主要食品零售商的联网冷冻柜”,造成的损害包括“食品损失和火灾”。黑客远程操控了冷藏系统,将制冷模式强制切换为除霜加热,导致数千吨冷冻及生鲜产品在数小时内腐烂变质。法国连锁超市Intermarché的母公司Les Mousquetaires表示,约150家门店受波及,冷冻柜温度被升至50℃并维持了六个小时。该公司发言人指出:“所有受影响的食品已被丢弃以避免任何卫生风险。”
恩爱日常另一家连锁超市Coopérative U的首席执行官多米尼克·谢尔歇在社交媒体X上写道:“针对用于保存生鲜产品、保障法国人民食品供应的关键设备发动攻击,性质极其严重,史无前例。”据BFM TV报道,法国最大超市集团E Leclerc也受到波及,黑客“成功远程触发多家门店冷冻系统的强制除霜程序”。
甜蜜互动影响规模:数百门店、千万欧元损失
下表汇总了已确认受影响的主要商家及初步损失评估:
| 超市品牌 | 所属集团 | 受影响门店数 | 主要损失 | 官方回应 |
|---|
| --- | --- | --- | --- | --- |
|---|
| Intermarché | Les Mousquetaires | 约150家 | 全部冷冻/生鲜食品报废 | 已丢弃所有受影响商品 |
|---|
| Coopérative U | Coopérative U | 未公开(称“大量”) | 冷冻品全损 | CEO称“极端严重” |
|---|
| E Leclerc | E Leclerc | 未公开(多家) | 迫停营业 | 未回应置评请求 |
|---|
| Carrefour、Monoprix、Auchan | 各自集团 | 未确认 | — | 未回应置评请求 |
|---|
初步估算,仅Intermarché一家因食品报废造成的直接损失就超过1200万欧元。若加上其他门店的停业损失和消防费用,总损失或达数亿欧元。
技术根因:Danfoss软件漏洞与过时固件
一名接近法国总理勒科尔努的消息人士向法新社透露,ANSSI已查明攻击利用了丹麦公司丹佛斯(Danfoss)提供的制冷管理软件中的漏洞。丹佛斯随后发表声明称,公司“知晓法国发生的、涉及有限数量制冷管理系统的事件”,并指出受影响的设备“运行的是过时的固件”。丹佛斯补充说:“我们长期建议客户保持受支持的系统更新到最新固件,并迁移旧系统至当前一代解决方案。”
安全专家指出,黑客可能通过互联网扫描暴露在公网上的制冷控制器,利用已知漏洞上传恶意负载,将温度设定值强制改为50℃。这类系统通常用于大型商超的集中冷库,若未正确隔离网络,极易被远程攻破。
跨国蔓延:荷兰超市同样遭遇“安全问题”
攻击可能不止限于法国。荷兰超市巨头阿霍德·德尔海兹(Ahold Delhaize)表示,其网络中也出现了一个“安全问题”,并已关闭多个系统以保护它们。该公司旗下荷兰最大连锁超市阿尔伯特·海因(Albert Heijn)在荷兰和比利时的门店虽然继续营业,但线上应用和配送系统瘫痪,电子价签显示错误信息。德尔海兹(Delhaize)在比利时和卢森堡运营的超市也受到影响。目前尚不清楚这些事件与法国攻击之间是否存在直接关联,但时间上的重合引发欧洲各国警惕。
法国总理府表示“正在与欧洲同行协调”,并调查是否还有其他法国企业面临风险。英国、德国和意大利的网络安全机构均已启动内部排查。
政府反应:指向“混合攻击”与地缘政治背景
此次事件发生在欧洲对恶意网络攻击担忧加剧的背景下。法国总统埃马纽埃尔·马克龙上个月刚下令采取一系列措施保护法国关键基础设施免受俄罗斯“混合攻击”。尽管调查仍在初期,法国官方并未公开点名某个国家或组织,但强调此次攻击“显然具有组织性、针对性,且造成物理损害”,已远超传统数据窃取型网络犯罪。法国总理勒科尔努的办公室表示:“法国正在与欧洲伙伴密切合作。我们不仅要查清攻击源,还要确保此类事件不再发生。”
行业警示:冷链安全成为新风险敞口
此次攻击暴露出全球零售业中一个被长期忽视的风险——工业物联网(IIoT)设备的安全防护。制冷系统、暖通空调、照明等楼宇管理系统通常采购自不同供应商,且常常以“运营便利”为由忽视网络安全配置。法国网络安全公司Acceis的创始人杰罗姆·塞盖拉指出:“冷冻链一旦中断,损失的不仅是金钱,更是食品安全和公共卫生。此次攻击表明,黑客完全可以在不加密文件、不锁屏的情况下,让一个超市的冷冻库存全部报废。”
据《路透社》援引行业数据,法国大型超市的冷冻及生鲜产品占门店营业额的35%至45%,若无法及时补货,将引发供应链连锁反应。目前,多家受影响超市已紧急采购临时冷柜并加装物理监控装置。
FAQ
Q1: 消费者是否还能在受影响超市购买冷冻食品?
A1: 是的,但仅限未受影响的独立冷柜中的商品。Intermarché和Coopérative U均表示,所有被加热超过4℃的库存已被销毁,门店已重新进货。建议消费者购买时确认冷柜温度显示正常,并避开那些仍在清理中的门店。
Q2: 此类攻击是否可能针对其他国家的超市?
A2: 非常可能。丹佛斯的制冷管理系统在全球范围内被广泛使用,若固件未更新,任何使用该系统的超市都可能成为潜在目标。荷兰超市已出现类似症状。德国联邦信息安全办公室(BSI)已向国内零售企业发出警告。
总结与展望
法国超市冷冻柜遭遇的“前所未有”网络攻击,不仅是零售业的噩梦,更是全球关键基础设施安全的一次警钟。攻击者无需盗取数据,仅通过远程控制温度,就造成数亿欧元直接损失和食品安全危机。随着工业设备越来越智能、越来越互联,各国必须将冷链、制冷等“非IT”系统纳入网络安全防护范畴。对丹佛斯而言,此次事件或迫使其加速固件更新和漏洞披露机制;对法国政府而言,则可能推动出台针对零售物联网设备的新强制性安全标准。